Sådan automatiserer du identitetsverifikation i dit digitale onboardingflow

Annonce – sponsoreret indhold.

Automatisering af identitetsverifikation er blevet en afgørende teknisk disciplin for virksomheder, der bygger digitale platforme med brugeronboarding. Hvor identitetskontrol tidligere var en manuel proces med dokumentkopier og fysiske møder, kræver moderne compliance-lovgivning og brugernes forventninger til friktionsfri oplevelser, at verifikation sker øjeblikkeligt og digitalt. For iværksættere, bureauer og udviklere, der arbejder med webbaserede forretninger — fra SaaS-løsninger til specialiserede rådgivningsplatforme — er spørgsmålet ikke længere om man skal automatisere, men hvordan man teknisk implementerer det i sit eksisterende onboardingflow.

Det vigtigste:

  • Hvidvaskloven pålægger en bred vifte af online virksomheder at verificere kunders identitet entydigt — ikke kun banker og finansielle institutioner
  • Manuel håndtering af ID-dokumenter skaber juridiske risici under GDPR og forsinker onboardingprocessen markant
  • MitID-baseret CPR-match gør det muligt at automatisere hele verifikationsprocessen via API-integration
  • Automatiseret KYC genererer revisionsklar dokumentation og reducerer både tidsforbrug og fejlmargin

Hvad hvidvaskloven kræver af digitale virksomheder

Hvidvaskloven omfatter langt flere virksomhedstyper, end mange tekniske iværksættere antager. Lovgivningen rammer ikke kun banker og forsikringsselskaber, men også revisorer, bogførere, advokater, finansielle rådgivere, ejendomsmæglere og en række andre professioner, der håndterer økonomiske transaktioner eller rådgivning. Bygger du en platform, der faciliterer sådanne tjenester — uanset om det er en markedsplads for rådgivning, et bookingsystem for konsulenter eller en SaaS-løsning til regnskabshåndtering — kan din virksomhed være underretningspligtig.

Kernen i lovkravet er kundekendskabsprocedurer, også kendt som KYC (Know Your Customer). Det betyder, at virksomheden skal foretage entydig identitetskontrol af kunder, før et forretningsforhold etableres. Kontrollen skal dokumenteres, opbevares og kunne fremvises ved tilsyn. For online virksomheder skaber dette en konkret teknisk udfordring: hvordan verificerer man en brugers identitet digitalt, når man aldrig møder dem fysisk?

I 2026 erstatter virksomheder i stigende grad manuelle ID-kopier og papirbaserede processer med digital identitetsverifikation direkte i onboardingflowet. Denne udvikling drives dels af lovkravenes skærpelse, dels af brugernes forventning om, at registrering og verifikation kan gennemføres på få minutter fra en mobilenhed. Den teknologiske løsning findes allerede i form af MitID-baserede verifikationstjenester med CPR-match, som kan integreres direkte i eksisterende systemer.

Hvorfor manuel dokumenthåndtering er en flaskehals

Den traditionelle tilgang til identitetsverifikation indebærer, at kunden uploader en kopi af pas eller kørekort, som en medarbejder derefter manuelt gennemgår og godkender. Denne proces har flere fundamentale problemer, der gør den uegnet til moderne digitale forretninger.
Hånd på en laptops trackpad.

Tidsforbrug og ressourceallokering: Hver manuel verifikation kræver menneskelig arbejdstid. For virksomheder med mange daglige tilmeldinger betyder det enten forsinkede onboarding-processer eller betydelige personaleomkostninger. En bruger, der skal vente timer eller dage på at få sin konto aktiveret, vælger ofte en konkurrent med hurtigere flow.

Fejlmargin og inkonsistens: Menneskelig vurdering af dokumenter introducerer variabilitet. Forskellige medarbejdere kan vurdere samme dokument forskelligt, og træthed eller travlhed øger risikoen for fejl. Et automatiseret system anvender derimod samme valideringskriterier konsekvent på hver eneste verifikation.

GDPR-udfordringer ved dokumentopbevaring: Opbevaring af pas- og kørekortkopier udgør en betydelig databeskyttelsesrisiko. Disse dokumenter indeholder følsomme personoplysninger, og virksomheden påtager sig ansvaret for sikker opbevaring og rettidig sletning. Ved et databrud er konsekvenserne alvorlige — både juridisk og omdømmemæssigt. Automatiserede verifikationssystemer minimerer dette ved at validere identitet uden nødvendigvis at opbevare selve dokumentbillederne.

Skalerbarhed: Manuel håndtering skalerer lineært med antallet af medarbejdere. Hvis din platform oplever vækst, skal du ansætte proportionalt flere til verifikation. Automatiserede løsninger håndterer derimod stigende volumen uden tilsvarende omkostningsstigning.

Sådan fungerer MitID-baseret CPR-match teknisk

MitID udgør Danmarks nationale digitale identitetsløsning og er designet til sikker autentificering af borgere. Når MitID kombineres med CPR-registeret, får virksomheder mulighed for at verificere, at en person er præcis den, de udgiver sig for at være — ikke blot at de har adgang til en bestemt MitID-konto, men at deres CPR-nummer matcher de oplysninger, de har angivet.

Processen fungerer typisk således i et automatiseret onboardingflow:

  1. Initiering: Virksomhedens system sender en verifikationsanmodning til brugeren via e-mail eller SMS
  2. Brugerautentificering: Brugeren åbner linket og bekræfter sin identitet gennem MitID-appen på sin smartphone
  3. CPR-validering: Systemet foretager øjeblikkeligt et match mellem den autentificerede MitID-identitet og CPR-registeret
  4. Dokumentation: Ved succesfuld verifikation genereres automatisk en tidsstemplet KYC-dokumentationsrapport
  5. Callback: Virksomhedens system modtager bekræftelse via API og kan fortsætte onboardingflowet

Fra brugerens perspektiv tager hele processen typisk under et minut. Fra virksomhedens perspektiv elimineres manuel håndtering fuldstændigt, og dokumentationen er revisionsklar fra første øjeblik.

Tekniske overvejelser ved API-integration

For udviklere og teknisk ansvarlige, der overvejer at implementere automatiseret identitetsverifikation, er der flere arkitektoniske beslutninger at træffe.
Professionel ved skrivebord gennemgår dokumenter på computersk.

Synkron versus asynkron integration: De fleste verifikationstjenester tilbyder begge modeller. Ved synkron integration venter dit system på svar, inden flowet fortsætter — velegnet til simple registreringsprocesser. Ved asynkron integration modtager dit system et callback, når verifikationen er gennemført — bedre egnet til komplekse flows, hvor brugeren måske skifter enhed eller gennemfører verifikationen på et senere tidspunkt.

Fejlhåndtering og edge cases: Hvad sker der, hvis brugerens MitID er spærret? Hvis CPR-nummeret ikke matcher? Hvis netværksforbindelsen afbrydes midt i processen? Robust integration kræver gennemtænkt fejlhåndtering med klare brugerbeskeder og eventuelt fallback-procedurer.

Webhook-sikkerhed: Når verifikationstjenesten sender callbacks til dit system, skal du sikre, at disse requests faktisk kommer fra den forventede afsender. Implementér signaturvalidering og acceptér kun callbacks fra kendte IP-adresser eller med korrekte API-nøgler.

Dataopbevaring og audit trail: Selvom du automatiserer verifikationen, har du stadig dokumentationspligt. Gem tidsstempler, verifikationsresultater og eventuelle certifikater på en måde, der muliggør fremtidig revision. Overvej også, hvordan du håndterer GDPR-anmodninger om sletning — verifikationsdokumentation kan være lovpligtig at opbevare i en bestemt periode.

Integration i eksisterende onboardingflows

De færreste virksomheder starter fra bunden. Typisk har du allerede et registreringsflow med e-mail-bekræftelse, profiloprettelse og måske betalingsopsætning. Identitetsverifikation skal integreres som et naturligt trin i denne eksisterende rejse.

Placering i flowet: Overvej, hvornår i processen verifikation skal ske. Tidlig verifikation — før brugeren investerer tid i profiloprettelse — reducerer risikoen for at miste lovlige brugere til frustration, men betyder også, at du verificerer brugere, der måske alligevel ikke ville gennemføre tilmeldingen. Sen verifikation — efter profiloprettelse men før adgang til kernefunktionalitet — giver bedre brugeroplevelse, men kræver, at dit system kan håndtere delvist onboardede brugere.

Kommunikation til brugeren: Forklar tydeligt, hvorfor verifikation er nødvendig. Brugere accepterer identitetskontrol langt mere velvilligt, når de forstår, at det skyldes lovkrav og beskytter dem mod svindel. Undgå juridisk jargon — “Vi skal bekræfte din identitet via MitID for at overholde lovgivningen” er mere tilgængeligt end “Iht. Hvidvasklovens § 11 skal underretningspligtige virksomheder…”

Mobiloptimering: MitID-verifikation involverer typisk brugerens smartphone. Sørg for, at dit flow fungerer gnidningsfrit på mobile enheder, og overvej, hvordan overgangen mellem dit system og MitID-appen opleves. Deep linking kan forbedre brugeroplevelsen markant.

Arbejder du med digitale signaturer som del af din onboarding, kan det være relevant at overveje, hvordan identitetsverifikation og underskriftsprocesser kan integreres. Digital underskrift i 2026: sådan vælger du den rigtige løsning giver et overblik over, hvad du bør overveje ved valg af signaturløsning.

Compliance-dokumentation og revisionsklarhed

Automatisering af identitetsverifikation handler ikke kun om brugeroplevelse og effektivitet — det handler i høj grad om at skabe revisionsklar dokumentation, der kan fremvises ved tilsyn.

Hvad skal dokumenteres: Ved hver verifikation bør du gemme tidspunkt for verifikation, metode (MitID med CPR-match), resultat (godkendt/afvist), og eventuelt et certifikat eller reference-ID fra verifikationstjenesten. Denne dokumentation skal kunne knyttes entydigt til den pågældende kunde i dit system.

Opbevaringsperioder: Hvidvaskloven kræver typisk opbevaring af KYC-dokumentation i fem år efter forretningsforholdets ophør. Dit system skal kunne håndtere dette — og samtidig respektere GDPR-krav om sletning af andre persondata, der ikke er lovpligtigt at opbevare.

Adgang for tilsyn: Ved tilsyn skal du kunne fremvise dokumentation hurtigt og overskueligt. Automatiserede systemer, der genererer PDF-certifikater eller strukturerede dataeksporter, gør dette langt enklere end at grave i e-mail-arkiver efter scanninger af kørekort.

Automatisk genererede certifikater: De bedste verifikationstjenester udarbejder automatisk tidsstemplede dokumentationsrapporter ved hver succesfuld verifikation. Disse certifikater indeholder alle nødvendige oplysninger og kan arkiveres direkte uden yderligere behandling.

Skalerbarhed og omkostningsstruktur

For virksomheder i vækst er det afgørende at forstå, hvordan omkostningerne ved identitetsverifikation udvikler sig med volumen.

Transaktionsbaseret pricing: De fleste verifikationstjenester afregner per verifikation. Det betyder forudsigelige omkostninger, der skalerer med din kundetilgang. Sammenlign med omkostningen ved manuel håndtering: medarbejdertid, risiko for fejl, forsinkelser der koster konverteringer.

Abonnementsmodeller: Nogle tjenester tilbyder pakker med inkluderede verifikationer. Analyser din forventede volumen og vælg den model, der giver bedst økonomi for din situation.

Total cost of ownership: Husk at medregne integrationstid, vedligeholdelse og den tid, din organisation sparer ved automatisering. En løsning, der er marginalt dyrere per transaktion men hurtigere at integrere og mere stabil, kan være den bedste investering totalt set.

Sikkerhedsovervejelser og databeskyttelse

Når du integrerer ekstern identitetsverifikation, introducerer du en tredjepartsafhængighed i et sikkerhedskritisk flow. Det kræver omhyggelig vurdering.

Leverandørens sikkerhedsniveau: Undersøg leverandørens sikkerhedscertificeringer, databehandleraftaler og track record. Hvor opbevares data? Hvilke sikkerhedsforanstaltninger er implementeret? Hvad sker ved et databrud hos leverandøren?

Minimering af dataeksponering: Overfør kun de data, der er nødvendige for verifikationen. Hvis tjenesten kan verificere identitet uden at du sender CPR-nummeret (fordi brugeren autentificerer direkte via MitID), er det at foretrække fremfor løsninger, der kræver, at du sender følsomme data.

Kryptering i transit og at rest: Sikr, at al kommunikation med verifikationstjenesten sker over krypterede forbindelser (TLS), og at eventuelle gemte data krypteres.

Ofte stillede spørgsmål

Hvilke virksomhedstyper er omfattet af hvidvasklovens krav om identitetsverifikation?

Hvidvaskloven omfatter en bred vifte af virksomheder ud over banker og finansielle institutioner. Revisorer, bogførere, advokater, finansielle rådgivere, ejendomsmæglere og virksomheder, der handler med varer til høje beløb, er alle underretningspligtige. Bygger du en digital platform, der faciliterer sådanne tjenester, kan din virksomhed være omfattet, selvom du ikke selv udøver den regulerede aktivitet.

Hvordan adskiller MitID-baseret verifikation sig fra upload af ID-dokumenter?

Ved MitID-baseret verifikation autentificerer brugeren sig aktivt gennem Danmarks nationale digitale identitetsløsning og bekræfter dermed sin identitet i realtid. Dette er langt sikrere end dokumentupload, hvor en kopi af et kørekort kan være stjålet, forfalsket eller tilhøre en anden person. MitID-verifikation med CPR-match giver entydig bekræftelse af, at personen er den, de udgiver sig for at være.

Kan automatiseret identitetsverifikation integreres i eksisterende systemer?

Ja, moderne verifikationstjenester tilbyder API-baseret integration, der kan tilpasses de fleste eksisterende tech stacks. Typisk modtager du verifikationsresultater via callbacks eller polling og kan derefter opdatere brugerens status i dit eget system. Integrationen kræver udviklingsressourcer, men de fleste løsninger leverer dokumentation og SDK’er, der forenkler processen.

Hvad sker der med verifikationsdokumentationen ved GDPR-anmodninger om sletning?

Hvidvasklovens krav om opbevaring af KYC-dokumentation har forrang over GDPR-retten til sletning i den periode, hvor opbevaring er lovpligtig — typisk fem år efter forretningsforholdets ophør. Du skal dog stadig slette andre persondata, der ikke er omfattet af opbevaringspligten, og du skal informere den registrerede om, hvilke data der opbevares og hvorfor.

Hvordan sikrer jeg, at verifikationsprocessen ikke skaber friktion i brugeroplevelsen?

Kommunikér tydeligt til brugeren, hvorfor verifikation er nødvendig, og hvad der forventes af dem. Sørg for, at flowet er mobiloptimeret, da MitID-verifikation typisk involverer brugerens smartphone. Placer verifikationen på et tidspunkt i onboardingen, hvor brugeren allerede har investeret lidt tid og derfor er motiveret for at gennemføre — men før de har investeret så meget, at afvisning føles som spild.
Digital underskrift i 2026: sådan vælger du den rigtige løsning

Annonce – sponsoreret indhold.

Digital underskrift er blevet en uundværlig del af hverdagen for danske virksomheder, der driver forretning online. Uanset om du sender en hostingaftale til en ny kunde, underskriver en samarbejdskontrakt med en leverandør eller bekræfter en ordre på tværs af landegrænser, kræver 2026 at du forstår reglerne for elektronisk signering — og at du vælger en løsning, der faktisk holder juridisk. For iværksættere, webbureauer og SMV-ejere er spørgsmålet ikke længere om man skal bruge digital underskrift, men hvilken løsning der passer til netop din forretning. Denne artikel guider dig gennem lovkrav, tekniske forskelle og praktiske valg, så du kan træffe en informeret beslutning.

Det vigtigste:

  • Danske virksomheder skal overholde eIDAS-forordningen, som definerer tre niveauer af elektroniske underskrifter med forskellig beviskraft
  • MitID-baseret signering giver høj juridisk sikkerhed og er standarden for danske erhvervsaftaler
  • Simpel e-signatur kan bruges til mange formål, men kvalificeret signatur kræves ved visse dokumenttyper
  • En god signeringsløsning skal være brugervenlig, GDPR-compliant og integrere med din eksisterende arbejdsgang

Hvad lovgivningen kræver af elektroniske underskrifter i Danmark

Den juridiske ramme for digital underskrift i Danmark bygger på EU’s eIDAS-forordning, som har været gældende siden 2016 og fortsat udgør fundamentet i 2026. Forordningen sikrer, at elektroniske underskrifter har samme juridiske gyldighed som håndskrevne — men kun hvis visse betingelser er opfyldt. For dig som driver en online virksomhed betyder det, at du ikke bare kan nøjes med et billede af en signatur indsat i en PDF.

eIDAS opererer med tre niveauer af elektroniske underskrifter:

  • Simpel elektronisk underskrift: Den mest basale form. Det kan være et navn skrevet i en e-mail, et klik på en “acceptér”-knap eller en tegnet signatur på en touchskærm. Juridisk gyldig, men med begrænset beviskraft ved tvister.
  • Avanceret elektronisk underskrift: Skal være entydigt knyttet til underskriveren, kunne identificere vedkommende og være oprettet på en måde, så underskriveren har fuld kontrol. Ændringer i dokumentet efter underskrift skal kunne detekteres.
  • Kvalificeret elektronisk underskrift: Det højeste niveau. Kræver et kvalificeret certifikat udstedt af en godkendt tillidstjenesteudbyder og skal oprettes med en kvalificeret signaturenhed. Har samme juridiske status som en håndskrevet underskrift i alle EU-lande.

For de fleste danske SMV’er og iværksættere ligger det praktiske valg mellem simpel og avanceret signatur. Danske virksomheder bruger i stigende grad digital underskrift mitid til at signere kontrakter direkte i browseren uden fysisk fremmøde — en løsning der kombinerer brugervenlig håndtering med den høje identitetssikkerhed, som MitID giver. Det nationale identifikationssystem fungerer som et troværdigt lag, der løfter en elektronisk signatur fra simpel til avanceret niveau, fordi underskriverens identitet verificeres entydigt.

Visse dokumenttyper kræver dog kvalificeret signatur. Det gælder eksempelvis ved tinglysning af skøder, visse offentlige udbud og i nogle tilfælde ved transaktioner, hvor EU-krydsanerkendelse er afgørende. Tjek altid de specifikke krav for din branche.

Sådan fungerer MitID-baseret signering teknisk set

MitID afløste NemID i 2023 og er nu det nationale identifikationssystem, som både borgere og virksomheder bruger til at identificere sig digitalt. Når MitID anvendes til digital signering, sker der en række tekniske processer, som sikrer dokumentets integritet og underskriverens identitet.

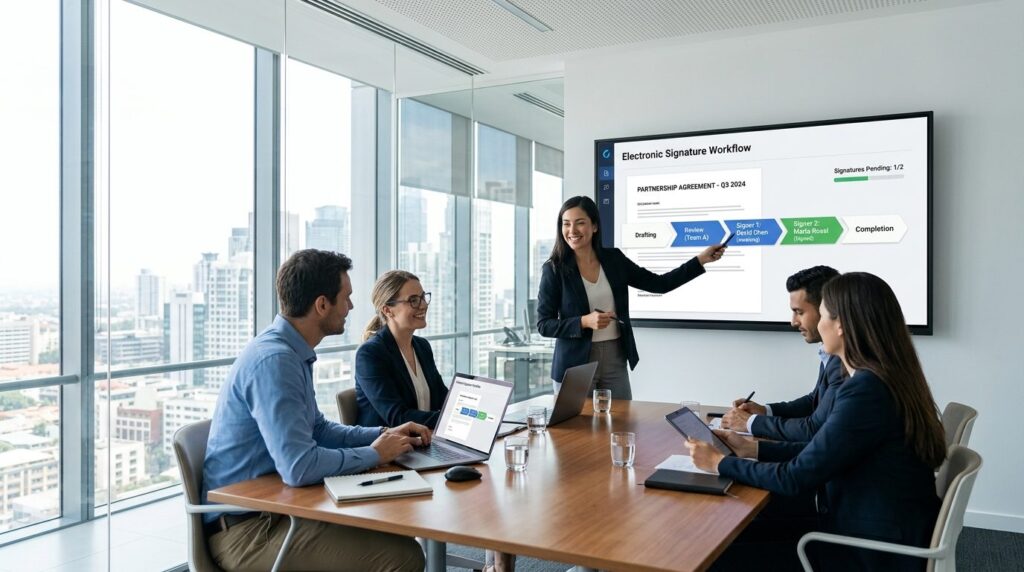
Forretningsteam sidder omkring bord i moderne glaskontorrum og gennemgår dokumenter sammen.

Processen foregår typisk sådan:

  1. Dokumentet uploades: Du lægger din kontrakt, aftale eller et andet dokument ind i en signeringsplatform, der understøtter MitID-integration.
  2. Modtagere tilføjes: Du angiver hvem der skal underskrive, og i hvilken rækkefølge hvis der er flere parter.
  3. MitID-godkendelse: Hver underskriver modtager en notifikation og logger ind med MitID via app eller kodeviser. Identiteten verificeres mod den centrale MitID-infrastruktur.
  4. Kryptografisk signatur: Når identiteten er bekræftet, genereres en unik digital signatur, der knyttes til dokumentet. Signaturen indeholder et tidsstempel og en hash-værdi af dokumentets indhold.
  5. Forsegling: Det færdige dokument forsegles, så enhver efterfølgende ændring vil bryde signaturen og være synlig.

Det tekniske fundament er asymmetrisk kryptografi — samme principper som bruges til at sikre HTTPS-forbindelser på websites. Underskriverens private nøgle (beskyttet af MitID) bruges til at signere, mens en offentlig nøgle gør det muligt at verificere signaturens ægthed. End-to-end kryptering sikrer, at dokumentet kun kan læses af de rette personer.

For dig som afsender betyder det, at du kan følge hele processen: hvem har modtaget dokumentet, hvem har åbnet det, og hvem har underskrevet. Automatiske påmindelser kan sendes til modtagere, der endnu ikke har signeret — en funktion der typisk reducerer ventetiden fra dage til timer.

Forskellen på simpel e-signatur og kvalificeret signatur i praksis

Mange virksomhedsejere forveksler de forskellige signaturtyper eller antager, at alle elektroniske underskrifter har samme vægt i retten. Det er en misforståelse, der kan blive kostbar. Lad os se på de praktiske forskelle.

Simpel e-signatur kan være alt fra et navn i en e-mail til et flueben i en checkbox. Den er juridisk gyldig efter dansk ret — et dokument kan ikke afvises alene fordi signaturen er elektronisk. Men ved en tvist skal du selv bevise, at det faktisk var den pågældende person, der underskrev. Det kan være vanskeligt hvis du kun har en e-mailadresse at støtte dig til.

Avanceret e-signatur med MitID løser bevisproblemet. Fordi underskriveren logger ind med sit personlige MitID, kan identiteten dokumenteres entydigt. Signeringsplatformen logger tidspunkt, IP-adresse og MitID-transaktionen. Ved en tvist har du solid dokumentation for, at aftalen blev indgået af netop denne person på dette tidspunkt.

Kvalificeret e-signatur kræver et certifikat fra en godkendt udbyder på EU’s tillidsliste. I Danmark udbydes kvalificerede certifikater af få specialiserede aktører. Fordelen er fuld juridisk ligestilling med håndskrift i hele EU — men løsningen er mere omstændelig og dyrere. For de fleste danske erhvervsaftaler er avanceret signatur med MitID tilstrækkelig.

Her er en oversigt over typiske anvendelser:

  • Simpel signatur: Interne godkendelser, uforpligtende tilbud, mødebookinger
  • Avanceret signatur (MitID): Kundekontakter, hostingaftaler, samarbejdskontrakter, ansættelsesaftaler, NDA’er
  • Kvalificeret signatur: Tinglysning, visse offentlige udbud, grænseoverskridende aftaler med høj værdi

Hvad du skal kigge efter i en signeringsløsning

Markedet for digitale signeringsløsninger er vokset markant, og som virksomhedsejer kan det være svært at gennemskue, hvilken platform der passer til dine behov. Her er de vigtigste faktorer at vurdere.

Mand skriver sin navn på digital kontrakt ved hjælp af stylus på tablet.

Juridisk compliance

En signeringsløsning skal overholde eIDAS-forordningen og dansk lovgivning. Tjek at platformen specifikt nævner compliance med europæisk regulering og GDPR. Dokumenter skal opbevares sikkert, og du skal kunne eksportere dem med alle signaturer og metadata intakte.

Brugervenlighed

En løsning, der kræver lang oplæring, vil ikke blive brugt konsekvent. De bedste platforme tilbyder en opsætning på under et minut og en underskriftsproces, som selv teknisk usikre modtagere kan gennemføre. Tænk på dine kunder: hvis de skal bruge ti minutter på at finde ud af systemet, mister du momentum i salgsprocessen.

Integration med eksisterende værktøjer

Bruger du et CRM-system, et projektstyringsværktøj eller et regnskabsprogram? En signeringsløsning, der kan integreres via API eller direkte plugins, sparer dig for manuel dataoverførsel. Overvej også om platformen understøtter skabeloner, så du kan oprette standardkontrakter og genbruge dem.

Sikkerhed og kryptering

End-to-end kryptering bør være standard. Spørg specifikt til, hvordan dokumenter opbevares, hvem der har adgang, og hvordan data håndteres ved eventuelt serverbrud. En seriøs udbyder vil kunne dokumentere sine sikkerhedsprocedurer og eventuelle certificeringer.

Support og vejledning

Selv den mest intuitive platform kan give anledning til spørgsmål — især når det handler om juridiske nuancer. En udbyder med responsivt supportteam og adgang til juridisk ekspertise er mere værd end en billigere løsning, hvor du står alene med problemerne.

Pris og skalerbarhed

Vurder prisen i forhold til dit faktiske forbrug. Nogle løsninger tager betaling pr. signatur, andre pr. bruger eller pr. måned. For en enkeltmandsvirksomhed kan en simpel løsning med begrænset volumen være ideel, mens et voksende bureau har brug for ubegrænsede signaturer og flere brugerkonti.

Typiske faldgruber ved digital signering

Selvom digital underskrift er blevet hverdag, begår mange virksomheder stadig fejl, der kan skabe problemer senere. Her er de mest almindelige faldgruber.

Manglende dokumentation af signaturens oprindelse: Hvis du bruger en simpel e-signatur uden identitetsverifikation, kan du have svært ved at bevise, hvem der faktisk underskrev. Vælg altid en løsning med audit trail — en log over hele signaturprocessen.

Ufuldstændige kontrakter: En digital signatur gør ikke en dårlig kontrakt bedre. Sørg for at dokumentet er juridisk korrekt udformet, før du sender det til signering. Overvej at få en advokat til at gennemgå standardkontrakter, du bruger gentagne gange.

Ignorer modpartens tekniske formåen: Hvis din kunde ikke har MitID (sjældent, men muligt for udenlandske parter), eller hvis de sidder på en gammel enhed, kan signeringsprocessen gå i stå. Vælg en platform, der tilbyder alternative signaturmetoder som backup.

Manglende arkivering: Et underskrevet dokument har kun værdi, hvis du kan finde det igen om fem år. Sørg for struktureret opbevaring og overvej, hvordan dokumenter migreres, hvis du skifter signeringsplatform.

For virksomheder, der arbejder med troværdighed online, hænger professionalisme i dokumenthåndtering sammen med det samlede indtryk. Et gennemtænkt visuelt brand, herunder dit logo som grundlag for online troværdighed, understøtter den tillid, som sikker signering skal cementere.

Fremtidssikring af din signeringsstrategi

Teknologi og lovgivning udvikler sig løbende. Selvom eIDAS-forordningen er stabil, arbejder EU på opdateringer, der kan udvide kravene til digital identitet og signering. Her er, hvad du bør holde øje med.

eIDAS 2.0 og EU Digital Identity Wallet: EU er i gang med at udrulle en fælles digital tegnebog, som borgere kan bruge til at identificere sig på tværs af medlemslande. For danske virksomheder med internationale kunder kan dette åbne nye muligheder for gnidningsfri signering uden landspecifikke systemer.

Automatisering og AI: Flere signeringsplatforme integrerer kunstig intelligens til at analysere kontrakter, foreslå ændringer og automatisere workflows. For virksomheder med stort dokumentvolumen kan dette spare betydelig tid.

Branchen konsoliderer: Markedet for signeringsløsninger har set opkøb og fusioner. Vælg en etableret udbyder med dokumenteret track record, så du ikke pludselig står med en nedlagt platform og utilgængelige dokumenter.

Uanset hvilken retning udviklingen tager, forbliver grundprincipperne de samme: sikker identifikation, dokumentintegritet og juridisk compliance. En løsning, der opfylder disse krav i dag, vil kunne tilpasses fremtidens standarder.

Ofte stillede spørgsmål

Er en digital underskrift lige så gyldig som en håndskreven?

Ja, efter dansk ret og EU’s eIDAS-forordning kan en elektronisk underskrift ikke afvises alene fordi den er elektronisk. En kvalificeret elektronisk underskrift har præcis samme juridiske status som en håndskrevet. Avancerede signaturer med MitID har høj beviskraft og accepteres i langt de fleste erhvervssammenhænge.

Hvad sker der hvis modtageren ikke har MitID?

De fleste signeringsplatforme tilbyder alternative metoder som håndskreven signatur på touchskærm, SMS-verifikation eller simpel e-mail-bekræftelse. Disse har lavere beviskraft end MitID-signatur, men kan bruges ved lavrisiko-dokumenter eller udenlandske parter. Vurder risikoen ved den konkrete aftale, før du vælger metode.

Hvor længe skal jeg opbevare digitalt underskrevne dokumenter?

Opbevaringskrav afhænger af dokumenttypen. Bogføringsmateriale skal gemmes i fem år, ansættelsesaftaler typisk i hele ansættelsesperioden plus fem år, og ejendomsdokumenter ofte i årtier. Vælg en signeringsløsning med sikker langtidsopbevaring eller eksporter dokumenter til dit eget arkivsystem.

Kan jeg bruge digital underskrift til alle typer dokumenter?

Næsten alle. Der er dog undtagelser: testamenter skal efter dansk ret underskrives fysisk med vidner, og visse notarialforretninger kræver personligt fremmøde. For erhvervsdokumenter som kontrakter, aftaler, ordrebekræftelser og NDA’er er digital signering fuldt gyldig og ofte at foretrække på grund af audit trail og tidsstempling.

Hvad koster en professionel signeringsløsning?

Priserne varierer fra gratis basisversioner med begrænsninger til professionelle løsninger fra omkring 200 kr. om måneden og opefter. Vurder dit behov: antal signaturer, antal brugere, behov for skabeloner og integrationer. For de fleste SMV’er ligger en passende løsning i intervallet 200-500 kr. månedligt, hvilket hurtigt tjenes hjem i sparet tid sammenlignet med fysisk dokumenthåndtering.

CRA og produktansvar: sikkerhed stopper ikke ved release

Hvis du stadig tænker sikkerhed som noget, man “leverer” én gang ved release, så kommer CRA til at gøre ondt — ikke fordi kravene er urealistiske, men fordi de flytter ansvaret fra projekt til drift.

I denne artikel får du et praktisk overblik over, hvordan EU’s Cyber Resilience Act ændrer spillereglerne: fra engangslevering til løbende ansvar for sårbarheder, opdateringer og dokumentation. Du får konkrete greb til at organisere arbejdet, eksempler på hvad dokumentation typisk består af, og de mest almindelige faldgruber (så du kan undgå dem).

Du kan læse artiklen som en tjekliste til at vurdere jeres nuværende setup: Hvad skal I kunne som producent, importør eller distributør? Hvilke processer skal være på plads? Og hvad koster det reelt i tid og penge at gå fra “best effort” til systematisk sikkerhedsansvar?

Hvad CRA er — og hvorfor den ændrer fokus

Cyber Resilience Act (CRA) er en EU-forordning, der stiller krav til cybersikkerhed for produkter med digitale elementer (hardware, software og kombinationer), som sælges i EU. Kort sagt: du skal kunne dokumentere et passende sikkerhedsniveau, håndtere sårbarheder løbende og levere sikkerhedsopdateringer — ikke kun ved lancering, men gennem produktets forventede levetid.

Det afgørende skift er, at sikkerhed ikke længere primært vurderes som en “tilstand” ved markedsføringstidspunktet, men som en kapabilitet: Kan organisationen opdage, prioritere og afhjælpe problemer hurtigt og konsekvent? Mange teams har allerede dele af det (CI/CD, monitoring, issue tracking), men CRA binder det sammen og kræver sporbarhed.

Mini-konklusion: CRA gør sikkerhed til en løbende leverance: processer, evidens og opdateringer bliver lige så vigtige som features.

Fra “ship it” til livscyklus: det løbende ansvar i praksis

I mange produktorganisationer stopper sikkerhedsindsatsen reelt ved release: en pen-test, en checkliste, måske en tredje parts review. Under CRA bliver “done” udskiftet med “driftbart”: du skal kunne vise, at du har en kontinuerlig sårbarhedshåndtering og at opdateringer faktisk kan nå ud til kunderne.

Sårbarhedshåndtering er ikke et projekt — det er en driftsevne

Det betyder bl.a., at du skal have et fungerende flow for: modtagelse af rapporter (f.eks. fra kunder eller forskere), triage, reproduktion, risikovurdering, udrulning af fix og kommunikation. Hvis du i dag håndterer sager “ad hoc” i Slack, er du sårbar: du kan hverken bevise responstider eller vise konsistens.

Opdateringer: distribution, kompatibilitet og “hvad hvis kunden ikke opdaterer?”

Opdateringer lyder simpelt, men i praksis er der klassiske knaster: legacy-enheder, offline-miljøer, kunders change windows og afhængigheder til tredjepartskomponenter. CRA presser dig til at tænke det igennem på forhånd: Hvordan leverer du patches sikkert? Hvordan validerer du, at opdateringen ikke bryder kritiske funktioner? Og hvordan håndterer du kunder, der ikke kan eller vil opdatere?

Mini-konklusion: Hvis I ikke kan patch’e hurtigt og kontrolleret, bliver compliance et organisatorisk problem — ikke et juridisk.

Dokumentation: fra “nice to have” til bevismateriale

Dokumentation er ofte det, der bliver nedprioriteret, når roadmap’et strammer. Under CRA bliver dokumentation en del af produktet: den skal være opdateret, genfindelig og koblet til jeres udviklings- og sikkerhedsprocesser.

Hvad dokumentation typisk består af

Du behøver ikke opfinde alt fra bunden, men du skal kunne samle evidens på en måde, der giver mening for både interne og eksterne parter. I praksis ser jeg ofte, at følgende artefakter går igen i audits og modenhedschecks:

  • En opdateret oversigt over produktets komponenter og afhængigheder (ofte via SBOM).
  • Threat modeling eller risikovurdering, der matcher produktets faktiske brugsscenarier.
  • Secure development-processer (code review, CI-sikkerhedstjek, release gates).
  • Sårbarhedshåndteringsproces inkl. roller, eskalation og kommunikationsskabeloner.
  • Patch- og release-notes med sikkerhedsrelevante ændringer.
  • Test- og valideringsspor (hvad der er testet, hvornår, og med hvilke resultater).

Sporbarhed: “kan vi vise det?”

Det er ikke nok at sige, at I gør tingene. I skal kunne vise: hvornår blev en sårbarhed opdaget, hvornår blev den triageret, hvornår blev fix’et releaset, og hvordan blev kunder informeret. Det kræver disciplin i værktøjer (issue trackers, release pipelines, artifact repositories) og en fælles taksonomi for sikkerhedssager.

Mini-konklusion: God dokumentation er ikke papirarbejde; det er jeres bevis for kontrol og gentagelighed.

Roller og ansvar: hvem “ejer” sikkerheden efter release?

CRA skubber ansvaret ud i organisationen. Det kan ikke bæres af én sikkerhedsperson alene, og det kan ikke løses som en enkelt compliance-øvelse. Det kræver klare ejerskaber på tværs af produkt, udvikling, drift og support.

En praktisk måde at komme i gang på er at lave en simpel RACI for sikkerhedsopgaver (Responsible, Accountable, Consulted, Informed). I mange virksomheder er det især disse områder, der skaber friktion, hvis de ikke afklares tidligt:

  1. Hvem godkender en sikkerhedsrelease, hvis den kolliderer med planlagte features?
  2. Hvem ejer SBOM og tredjepartslicenser, når komponenter opdateres?
  3. Hvem kommunikerer med kunder ved kritiske sårbarheder?
  4. Hvem beslutter “end-of-support” og hvad der loves i forhold til patching?
  5. Hvem måler og rapporterer responstider og backlog på sikkerhedsgæld?

Min erfaring er, at mange teams allerede gør 80% af det rigtige, men de har ikke en fælles “driftskontrakt” for sikkerhed: hvornår noget er kritisk, hvordan det prioriteres, og hvad der udløser en hotfix.

Sådan omsætter du krav til handling: et pragmatisk roadmap

Hvis du vil undgå at CRA bliver en brandøvelse, så byg et roadmap i tre niveauer: stabiliser basis, skab gentagelighed, og løft modenheden. Det kan gøres uden at stoppe udviklingen — men kun hvis du prioriterer det som produktarbejde.

Her er et konkret forløb, der ofte virker i praksis, når jeg hjælper teams med at gå fra “vi burde” til “vi kan”:

  • Fase 1 (2–6 uger): Kortlæg produkter, dataflows, afhængigheder og opdateringskanaler. Etabler én kanal til sårbarhedsrapportering og én proces for triage.
  • Fase 2 (1–3 måneder): Automatisér basale sikkerhedstjek i CI (SAST/dependency scanning), standardisér release-notes og indfør faste SLA’er for sårbarheder.
  • Fase 3 (kvartalsvis): Threat modeling som en fast del af større ændringer, bedre testdækning for sikkerhedsfixes, og løbende måling af “time to remediate”.

Det vigtige er, at hver fase producerer noget, der kan bruges som dokumentation og som gør jer hurtigere næste gang. Compliance bliver en sideeffekt af god praksis.

Mini-konklusion: Tænk CRA som en modenhedsrejse: små, målbare skridt slår store engangsprojekter.

Hvad koster CRA typisk? (Tid, ressourcer og skjulte udgifter)

Spørgsmålet “hvad koster det?” kan ikke besvares med ét tal, men du kan estimere ud fra tre drivere: produktkompleksitet, releasefrekvens og hvor meget der er outsourcet/afhængigt af tredjepart. Et team med hyppige releases og god CI/CD kan ofte tilpasse sig hurtigere end et team med lange releasecyklusser og mange manuelle processer.

Som tommelfingerregel ser jeg ofte, at virksomheder undervurderer to ting: 1) tiden til at få dokumentation og sporbarhed på plads, og 2) løbende vedligehold af dependency chains (især når upstream-projekter ændrer API’er eller udfaser support). I praksis er omkostningen sjældent kun “sikkerhedsværktøjer”; den ligger i arbejdstid, procesændringer og prioriteringskonflikter.

Hvis du leder efter en mere samlet indgang til forløbet, kan du tage udgangspunkt i CRA compliance og bruge det som ramme til at vurdere gap’et mellem jeres nuværende praksis og det, I skal kunne bevise.

Mini-konklusion: Budgettér ikke kun til scanning og audits — budgettér til vedvarende patching, komponentopdateringer og intern koordinering.

Typiske fejl og faldgruber (og hvordan du undgår dem)

De mest almindelige problemer opstår ikke, fordi teams ignorerer sikkerhed, men fordi de gør den svær at gentage. Her er faldgruber, jeg ser igen og igen — og den praktiske modgift:

  • Faldgrube: “Vi laver en SBOM én gang.” Undgå: Generér den automatisk pr. build/release og versionér den sammen med artefakter.
  • Faldgrube: Sårbarheder håndteres i e-mails og chat. Undgå: Én central sagstype i issue tracker med faste felter (CVSS/impact, scope, deadlines).
  • Faldgrube: Patch-processen kræver helteindsats. Undgå: Standardiser hotfix-flow og rollback, og test det som en del af driften.
  • Faldgrube: Uklare supportvinduer (“vi understøtter det så længe det giver mening”). Undgå: Definér produktlevetid, end-of-support og kommunikation i kontrakter og dokumentation.
  • Faldgrube: Tredjepartskomponenter opdateres for sent. Undgå: Etabler faste dependency review-cyklusser og “evergreen”-principper for kritiske biblioteker.

En hurtig sanity check: Hvis en kritisk sårbarhed rammer en central komponent i dag, kan I så med ro i maven svare på “hvem gør hvad de næste 48 timer?” Hvis ikke, er det dér, du får mest værdi af at starte.

Bedste praksis: sådan gør du sikkerhed og dokumentation til en rutine

Målet er ikke flere møder eller mere papir. Målet er, at sikkerhed og dokumentation sker som en naturlig del af udvikling og drift. I praksis handler det om at gøre den sikre vej til den letteste vej.

Indbyg sikkerhed i release-rytmen

Fast cadence slår spontane indsatser. Planlæg fx en månedlig “security maintenance release”, hvor du samler dependency updates, små hardening-tiltag og lav/medium findings. Når en kritisk sag rammer, har du allerede en motor, der kan køre hurtigere.

Mål det, der betyder noget

Du behøver ikke 20 KPI’er. Men du bør som minimum kunne følge udviklingen i:

  • Time to triage (fra modtaget rapport til første vurdering)
  • Time to remediate (fra bekræftet sårbarhed til fix i release)
  • Andel af komponenter uden kendte kritiske sårbarheder
  • Patch-adoption hos kunder (hvor mange kører seneste sikkerhedsrelease)

Mini-konklusion: Når du kan måle og gentage, kan du også dokumentere — og så bliver CRA-kravene langt mere håndterbare.

Hvad du kan gøre i morgen: en kort tjekliste til at komme i gang

Hvis du vil skabe momentum uden at drukne i detaljer, så start med de handlinger, der både reducerer risiko og øger sporbarhed:

  1. Beslut ét sted, hvor alle sårbarheder registreres og prioriteres.
  2. Definér 3 severity-niveauer og en simpel SLA for hvert niveau.
  3. Få styr på jeres opdateringskanal: hvordan leverer I patches, og hvordan validerer I dem?
  4. Automatisér dependency scanning og gem resultater pr. release.
  5. Versionér release-notes og sikkerhedsrelevante ændringer konsekvent.
  6. Aftal, hvem der ejer kundekommunikation ved sikkerhedshændelser.

Det lyder banalt, men netop disse punkter er ofte forskellen på “vi håber, det går” og “vi har styr på det”. Og når de sidder, bliver de næste skridt (threat modeling, forbedret test, bedre rapportering) langt lettere at gennemføre.

Mini-konklusion: Start der, hvor du kan skabe gentagelighed: sårbarhedsflow, patching og dokumentation pr. release. Det er kernen i skiftet fra engangslevering til løbende ansvar.

Kontakt